Hay un matiz importante. Un aumento de notificaciones no significa necesariamente que haya el doble de ataques: también refleja que más organizaciones conocen su obligación y cumplen con ella. Pero el mensaje de fondo es claro: la pregunta ya no es si tu empresa sufrirá un incidente, sino si sabrá qué hacer cuando ocurra.
Lo que observamos en la práctica
En el marco de nuestra actividad de asesoramiento en protección de datos, hemos analizado los incidentes gestionados y notificados por nuestros clientes durante este ejercicio.
- El origen se sitúa, en la mayoría de los casos, en un proveedor. Una parte significativa de los incidentes afectó a alojamientos turísticos y tuvo su origen en el software de reservas contratado; otro caso correspondió a una gestoría, tras un acceso no autorizado al servidor de su proveedor.
- Las credenciales son el principal vector de ataque. Ninguno de los incidentes analizados fue un ataque de ransomware. Todos se vincularon al uso de credenciales: contraseñas por defecto sin doble factor de autenticación, credenciales legítimas sustraídas y un caso de phishing capaz de eludir el segundo factor. En otro supuesto, una responsable de la empresa concedió acceso remoto a un tercero tras recibir un SMS que suplantaba a su entidad bancaria.
- La comunicación del proveedor suele ser tardía o incompleta. Hemos constatado retrasos superiores a tres semanas en el aviso y listados de afectados parciales, lo que en la mayoría de los casos ha obligado a notificar de forma escalonada.
- El responsable del tratamiento no siempre es el primero en saberlo. En varios supuestos, la organización tuvo conocimiento del incidente a través de sus propios clientes, que recibieron mensajes fraudulentos con datos reales de su reserva.
- La reincidencia es una señal de alerta. Hemos observado organizaciones que acumulan varios incidentes en un mismo año con distintos proveedores, lo que apunta a una deficiente supervisión de terceros.
Hoja de ruta para las primeras 72 horas
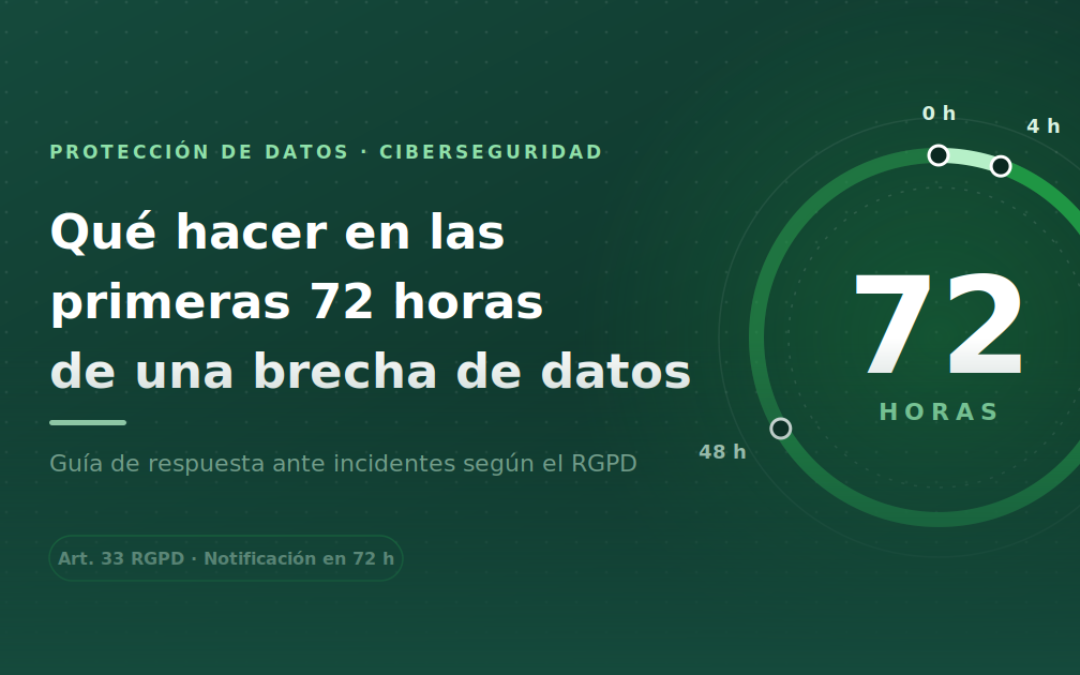
El artículo 33 del Reglamento General de Protección de Datos (RGPD) establece que toda brecha que pueda suponer un riesgo para los derechos y libertades de las personas debe notificarse a la autoridad de control sin dilación indebida y, de ser posible, en un máximo de 72 horas.
Es fundamental precisar que este plazo se computa desde que el responsable tiene constancia de la brecha, y no desde el momento en que se produjo el ataque.
— Fase 1 (horas 0 a 4): detección, activación y contención
- Confirmar el incidente y registrar la hora exacta en que la organización tuvo conocimiento del mismo. Constituye el punto de partida del plazo legal.
- Activar el plan de respuesta y convocar al comité de gestión de incidentes: dirección, responsable de sistemas o proveedor informático, delegado de protección de datos o persona de contacto en materia de privacidad, y asesoría jurídica.
- Contener el incidente: revocar credenciales, sesiones y claves comprometidas, aislar los sistemas afectados, bloquear accesos remotos sospechosos y, cuando el origen sea un proveedor, exigir la interrupción inmediata del acceso vulnerado.
- Preservar las evidencias (registros, correos, capturas) antes de cualquier restauración o borrado. Serán necesarias tanto para la investigación como para acreditar la diligencia de la organización.
— Fase 2 (horas 4 a 24): análisis y evaluación del riesgo
Una vez controlada la situación, debe determinarse con la mayor precisión posible:
- Las categorías de datos afectados (identificativos, de contacto, documentos de identidad, datos bancarios o categorías especiales).
- El número aproximado de personas y registros afectados, así como su ubicación.
- El modo y el momento en que se produjo el acceso, y si este permanece activo.
- Las consecuencias probables para los afectados, entre las que destacan la suplantación de identidad, el fraude y el phishing dirigido.
— Fase 3 (horas 24 a 48): preparación de las comunicaciones
- Elaborar la notificación a la AEPD con el contenido exigido por el RGPD: naturaleza de la brecha, categorías y número aproximado de afectados y de registros, datos de contacto para ampliar información, consecuencias probables y medidas adoptadas o propuestas.
- Preparar, cuando proceda, la comunicación a los afectados en lenguaje claro: qué ha ocurrido, qué datos están implicados, qué riesgos existen, qué medidas ha adoptado la organización y qué precauciones deben tomar los interesados.
- Coordinar el mensaje con los proveedores implicados y reclamarles por escrito toda la información necesaria.
— Fase 4 (horas 48 a 72): notificación y documentación
- Presentar la notificación a través de la sede electrónica de la AEPD dentro del plazo. Si la información disponible es incompleta, no debe demorarse la notificación.
- Documentar el incidente en su totalidad, incluso cuando se concluya que no procede notificar: hechos, efectos, medidas adoptadas y fundamento de las decisiones. El RGPD obliga al responsable a mantener un registro de todas las brechas.
- Planificar el seguimiento: responsables de la investigación, acciones correctoras y fecha prevista para completar la información pendiente.
Gobierno de proveedores: el factor determinante
Si la mayor parte de los incidentes se originan en terceros, la prevención debe iniciarse en la contratación. Recomendamos verificar con cada proveedor que trate datos personales por cuenta de la organización:
- Cláusula de notificación inmediata de cualquier incidente, con un plazo máximo definido en horas.
- Obligación de facilitar el listado completo de afectados y la información necesaria para cumplir con la notificación.
- Autenticación multifactor obligatoria y eliminación de credenciales por defecto en todas las cuentas con acceso a los datos.
- Punto de contacto operativo 24/7 para la gestión de incidentes.
- Derecho de auditoría o, como mínimo, de solicitar evidencias de las medidas de seguridad aplicadas.
La preparación como ventaja competitiva
Entre los casos analizados figura una organización que contrató un servicio de apoyo en protección de datos una vez producido el incidente. Es una reacción comprensible, pero también el escenario de mayor coste: con el plazo en marcha, sin protocolos definidos y con los afectados ya expuestos a comunicaciones fraudulentas.
Las 72 horas críticas se ganan antes de que comiencen. Una organización con procedimientos probados, proveedores bien supervisados y responsabilidades definidas reduce el impacto económico, jurídico y reputacional de un incidente y demuestra ante la autoridad de control y ante sus clientes un compromiso real con la protección de los datos.
En Fersoft Informática acompañamos a las organizaciones en la revisión de sus planes de respuesta, la auditoría de sus contratos con proveedores y la preparación de simulacros de brecha. Contacte con nuestro equipo de Protección de Datos para evaluar el grado de preparación de su organización.